

Facade Pattern: từ một class gọn gàng tới Anti-Corruption Layer
- Published on
- 11 mins read
Mở controller mở tài khoản ra: OCR căn cước, so khuôn mặt, đối chiếu cơ sở dữ liệu định danh, tra điểm tín dụng, tạo tài khoản. Năm service, gọi đúng thứ tự, xử lý lỗi từng chỗ. Rồi app mobile cần đúng luồng đó, và ai đó copy nguyên khối sang một controller thứ hai.
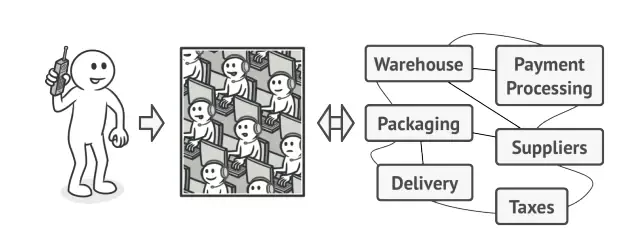
Đó là lúc cần Facade. Sách giáo khoa hay lấy ví dụ chiếc điều khiển rạp hát tại gia (Home Theater Facade: bấm một nút là tự động hạ màn chiếu, bật máy chiếu, chỉnh âm thanh). Ở dự án thật, Facade làm được nhiều hơn chuyện gom vài hàm tiện ích: nó giúp che giấu những thư viện bên thứ ba cồng kềnh (như Apache POI xuất Excel hay JavaMail), mở rộng thành API Gateway Facade đứng trước hàng chục microservice, và tiến lên mức Anti-Corruption Layer (ACL) để bảo vệ domain model mới khỏi bị nhiễm cấu trúc dữ liệu của các hệ thống Core Banking hay ERP đời cũ.
Hệ thống càng sống lâu thì số lượng module, class và API nội bộ càng phình to. Nếu để tầng Client (Web/Mobile) hay các service bên ngoài chọc thẳng vào từng ngóc ngách của hệ thống con, code sẽ vi phạm nặng Law of Demeter (Principle of Least Knowledge), tạo ra một mạng lưới phụ thuộc chằng chịt đến mức không ai dám refactor.
# Facade pattern lớn lên qua từng tầng
Cùng một nguyên lý "đưa ra mặt tiền đơn giản cho một hệ thống con phức tạp", Facade xuất hiện ở ba quy mô khác nhau tuỳ theo ranh giới kiến trúc mà bạn đang thiết kế:
# law of demeter nói gì
Một object chỉ nên nói chuyện với bạn thân của nó, đừng bao giờ nói chuyện với người lạ.
Không có Facade thì code phía Client sẽ ra thế này:
// VI PHẠM NGHIÊM TRỌNG ĐỊNH LUẬT DEMETER:
customer.getProfile().getAddress().getCity().getShippingZone().calculateTax();
Client phải biết rõ bên trong của 5 object lồng nhau. Chỉ cần Address đổi cách lưu là code Client gãy cả loạt.
Facade đưa ra một interface "hạt thô" (Coarse-Grained Interface): taxCalculatorFacade.calculateTax(customerId), còn chuyện bên dưới chạy thế nào thì Client không cần biết.
# Facade vs Adapter vs Proxy vs Decorator
Bốn pattern này hay bị nhầm vì cùng là kiểu "bọc object" (Wrapper):
# bảng so sánh chi tiết
| Pattern | Dùng để làm gì | Bọc bao nhiêu object | Interface có đổi không? |
|---|---|---|---|
| Facade | Làm cho client gọi đơn giản hơn | Nhiều (Subsystem Graph) | CÓ: tạo ra một interface mới gọn hơn |
| Adapter | Làm cho 2 interface khớp nhau | Một | CÓ: dịch từ Interface A sang Interface B |
| Proxy | Kiểm soát truy cập vào object | Một | ❌ KHÔNG: giữ nguyên 100% interface của object gốc |
| Decorator | Gắn thêm tính năng lúc chạy mà không kế thừa | Một | ❌ KHÔNG: giữ nguyên 100% interface của object gốc |
Điểm dễ nhầm nhất khi đi phỏng vấn lẫn lúc viết code là giữa Facade và Adapter, vì cả hai đều tạo ra một bề mặt giao tiếp khác với class bên dưới. Cách phân biệt nhanh nhất nằm ở ý đồ thiết kế (intent): bạn dùng Adapter khi trong tay đã có sẵn một interface mục tiêu mà phía gọi bắt buộc phải tuân theo (ví dụ interface PaymentGateway của hệ thống), còn thư viện của đối tác lại lệch chuẩn nên cần một bộ chuyển đổi cho khớp. Ngược lại, bạn dùng Facade khi chưa bị trói vào interface cố định nào cả, chỉ đơn giản là thấy việc phải gọi 5–6 class theo đúng thứ tự quá rườm rà nên tự thiết kế ra một cổng giao tiếp mới gọn gàng hơn.
# ở tầm doanh nghiệp: anti-corruption layer (ACL trong DDD)
Lấy ví dụ một dự án hiện đại hoá ngân hàng (Core Banking Transformation): bạn viết dàn microservice mới bằng Spring Boot và Java 21, nhưng vẫn phải giao tiếp hàng ngày với hệ thống Core Banking đời cũ chạy COBOL trên mainframe IBM Z hoặc IBM i (AS/400) đã vận hành suốt 30 năm. Hệ thống Core cũ này thường đặt tên trường dữ liệu rất khó đọc kiểu CUST_ID_01, FLG_VLD_99, truyền nhận bằng chuỗi cố định độ dài (fixed-length string) và hoàn toàn không có khái niệm type-safety. Nếu để các cấu trúc DTO thô kệch đó tràn thẳng vào domain service mới, kiến trúc Clean Architecture của bạn sẽ lập tức bị "nhiễm bẩn" (corrupted) bởi quy ước của hệ thống cũ.
Lúc này, Anti-Corruption Layer (sự kết hợp giữa Facade và Adapter) giống như một "đại sứ quán" đứng chắn giữa hai thế giới. Phía hệ thống mới chỉ cần gọi một hàm rõ nghĩa là bankingFacade.openAccount(customer). Bên trong lớp vỏ đó, ACL tự lo việc dịch domain object sang định dạng chuỗi cố định mà Mainframe đòi hỏi, thực hiện lời gọi mạng, rồi khi nhận về những mã lỗi kiểu ERR_9981 thì dịch ngược thành domain exception tường minh như AccountOverdraftException. Nhờ bức tường chắn này, toàn bộ miền nghiệp vụ mới được giữ sạch sẽ, và sau này khi thay thế dần các phân hệ trên Mainframe thì chỉ cần sửa bên trong ACL mà không đụng tới logic nghiệp vụ.
# ví dụ thật: Facade cho E-KYC onboarding
Làm luồng mở tài khoản ngân hàng số (E-KYC Onboarding) là phải làm việc với 5 hệ thống phụ trợ độc lập:
- OCR Service: đọc và bóc dữ liệu từ ảnh chụp Căn cước công dân (CCCD).
- Facial Recognition Service: kiểm tra người trong video selfie là người thật đang đứng trước camera (Liveness Detection, chống dùng ảnh in hay video quay sẵn), rồi so khuôn mặt đó với ảnh trên thẻ (Face Match).
- National ID Database: đối chiếu thông tin CCCD với cơ sở dữ liệu định danh và danh sách cảnh báo (blacklist).
- Credit Bureau Service (CIC): tra điểm tín dụng quốc gia.
- Account Provisioning Engine: tạo số tài khoản, phát hành thẻ ảo, kích hoạt Internet Banking.
# code mẫu
public record OnboardingRequest(byte[] idFront, byte[] idBack, byte[] selfieVideo, String phone) {}

public record OnboardingResult(String accountNumber, String cifNumber, boolean success, String message) {}

@Service
public class CustomerOnboardingFacade {

    private static final Logger log = LoggerFactory.getLogger(CustomerOnboardingFacade.class);

    private final OcrService ocrService;
    private final BiometricService biometricService;
    private final NationalDatabaseClient nationalDatabaseClient;
    private final CreditBureauClient creditBureauClient;
    private final AccountProvisioningService provisioningService;

    public CustomerOnboardingFacade(
            OcrService ocrService,
            BiometricService biometricService,
            NationalDatabaseClient nationalDatabaseClient,
            CreditBureauClient creditBureauClient,
            AccountProvisioningService provisioningService) {
        this.ocrService = ocrService;
        this.biometricService = biometricService;
        this.nationalDatabaseClient = nationalDatabaseClient;
        this.creditBureauClient = creditBureauClient;
        this.provisioningService = provisioningService;
    }

    // Không đặt @Transactional ở đây: các bước 1-4 là lời gọi mạng chậm, giữ transaction (và DB connection)
    // suốt thời gian đó là phí, mà rollback DB cũng không huỷ được việc đã làm ở hệ thống bên ngoài.
    public OnboardingResult onboardCustomer(OnboardingRequest request) {
        log.info("Bắt đầu quy trình E-KYC Onboarding cho SĐT: {}", maskPhone(request.phone()));

        // 1. Trích xuất thông tin giấy tờ
        var idData = ocrService.extractIdentity(request.idFront(), request.idBack());

        // 2. Nhận diện sinh trắc học
        double matchScore = biometricService.verifyFace(request.selfieVideo(), request.idFront());
        if (matchScore < 0.90) {
            throw new BiometricVerificationFailedException("Xác thực khuôn mặt không trùng khớp CCCD");
        }

        // 3. Kiểm tra danh sách cảnh báo
        if (nationalDatabaseClient.isBlacklisted(idData.nationalId())) {
            throw new SecurityRiskException("Căn cước công dân thuộc danh sách rủi ro an ninh");
        }

        // 4. Tra cứu hạn mức tín dụng
        var creditTier = creditBureauClient.assessCreditTier(idData.nationalId());

        // 5. Khởi tạo tài khoản lõi
        var account = provisioningService.provisionNewAccount(idData, creditTier, request.phone());

        log.info("E-KYC thành công, CIF: {}", account.cif());
        return new OnboardingResult(account.accountNumber(), account.cif(), true, "Mở tài khoản thành công");
    }

    // Số điện thoại là dữ liệu cá nhân, không ghi nguyên văn ra log
    private static String maskPhone(String phone) {
        return phone == null || phone.length() < 4 ? "****" : "****" + phone.substring(phone.length() - 4);
    }
}
Để ý chỗ không có @Transactional. Đặt nó lên cả method Facade thì nhìn có vẻ an toàn, nhưng thực ra transaction chỉ bao được phần ghi vào database của chính service này. OCR, so khuôn mặt, tra CIC đều là lời gọi mạng có thể mất vài giây, trong lúc đó connection DB bị giữ không làm gì, tải cao là cạn connection pool. Còn nếu bước 5 gọi sang một hệ thống core khác thì lỗi xảy ra sau đó cũng không rollback được tài khoản đã tạo bên kia. Transaction nên nằm ở provisionNewAccount() (nếu nó ghi DB cục bộ), còn chuyện nhất quán giữa nhiều hệ thống thì xem mục 4 của checklist dưới.
Log cũng vậy: luồng E-KYC đụng toàn dữ liệu cá nhân (số điện thoại, số CCCD, số tài khoản), nên chỉ ghi dạng đã che hoặc mã định danh nội bộ.
# checklist trước khi đưa lên production (architect's checklist)
- 1. Giữ interface hạt thô (coarse-grained): method của Facade không bắt Client truyền vào mấy tham số nội bộ chi tiết của từng subsystem.
- 2. Đừng biến Facade thành God Object: mỗi Facade chỉ nên đại diện cho một mảng nghiệp vụ cụ thể (ví dụ
OnboardingFacade,PaymentFacade). Tránh kiểu một classAppFacadeto đùng ôm hết mọi thứ. - 3. Giấu các class subsystem: cân nhắc để các class subsystem ở mức
package-private(không có từ khoápublic), chỉ class Facade làpublic, để module khác buộc phải đi qua Facade. - 4. Lo giao dịch phân tán: nếu các subsystem là REST API độc lập, Facade phải có cơ chế Saga Compensating Transactions để bù trừ khi một bước ở giữa bị lỗi, và các bước có tác dụng phụ (tạo tài khoản, phát hành thẻ) phải idempotent để client retry không tạo ra hai tài khoản.
- 5. Đo metrics end-to-end: bọc cả method Facade trong một Trace Span duy nhất để đo tổng thời gian người dùng phải chờ (Overall SLA Duration).
# lời kết
Một phép thử nhanh cho Facade bạn đang có: đếm xem nó có câu if nghiệp vụ nào không. Điều phối thứ tự gọi, dịch dữ liệu, xử lý lỗi thì đúng việc. Còn tính phí, kiểm tra hạn mức, quyết định duyệt hay từ chối mà nằm trong Facade thì nó đang dần thành God Object.
Quy mô nào cũng vậy, từ một class Java nhỏ trong cùng process cho tới API Gateway hay Anti-Corruption Layer. Cái khó là giữ cho Facade mỏng: nó chỉ điều phối và dịch dữ liệu, còn logic nghiệp vụ thật thì để ở các service bên dưới. Muốn đọc thêm về ACL thì chương "Maintaining Model Integrity" trong cuốn Domain-Driven Design của Eric Evans là chỗ nên bắt đầu.
Chỉ là những ghi chép cá nhân với hy vọng mang lại chút giá trị. Nếu thấy hữu ích, đừng ngại chia sẻ cho bạn bè & đồng nghiệp nhé!
Happy coding 😎 👍🏻 🚀 🔥.
On this page
- # Facade pattern lớn lên qua từng tầng
- # law of demeter nói gì
- # Facade vs Adapter vs Proxy vs Decorator
- # bảng so sánh chi tiết
- # ở tầm doanh nghiệp: anti-corruption layer (ACL trong DDD)
- # ví dụ thật: Facade cho E-KYC onboarding
- # code mẫu
- # checklist trước khi đưa lên production (architect's checklist)
- # lời kết